

ONGLETS EXTERNAL ET SECURITY.
Les onglets External et Security de Screaming Frog pour analyser les éléments extérieurs au sous-domaine crawlé et la sécurité.
Sommaire du guide 4 sections
●Brief01.Présentation de l’onglet External02.Onglet Security03.Tutoriel vidéoCe que tu trouves dans les onglets External et Security de SEO Spider : colonnes et filtres pour les liens externes, HTTPS, le contenu mixte, les en-têtes de sécurité et le Bad Content Type.
Présentation de l’onglet External
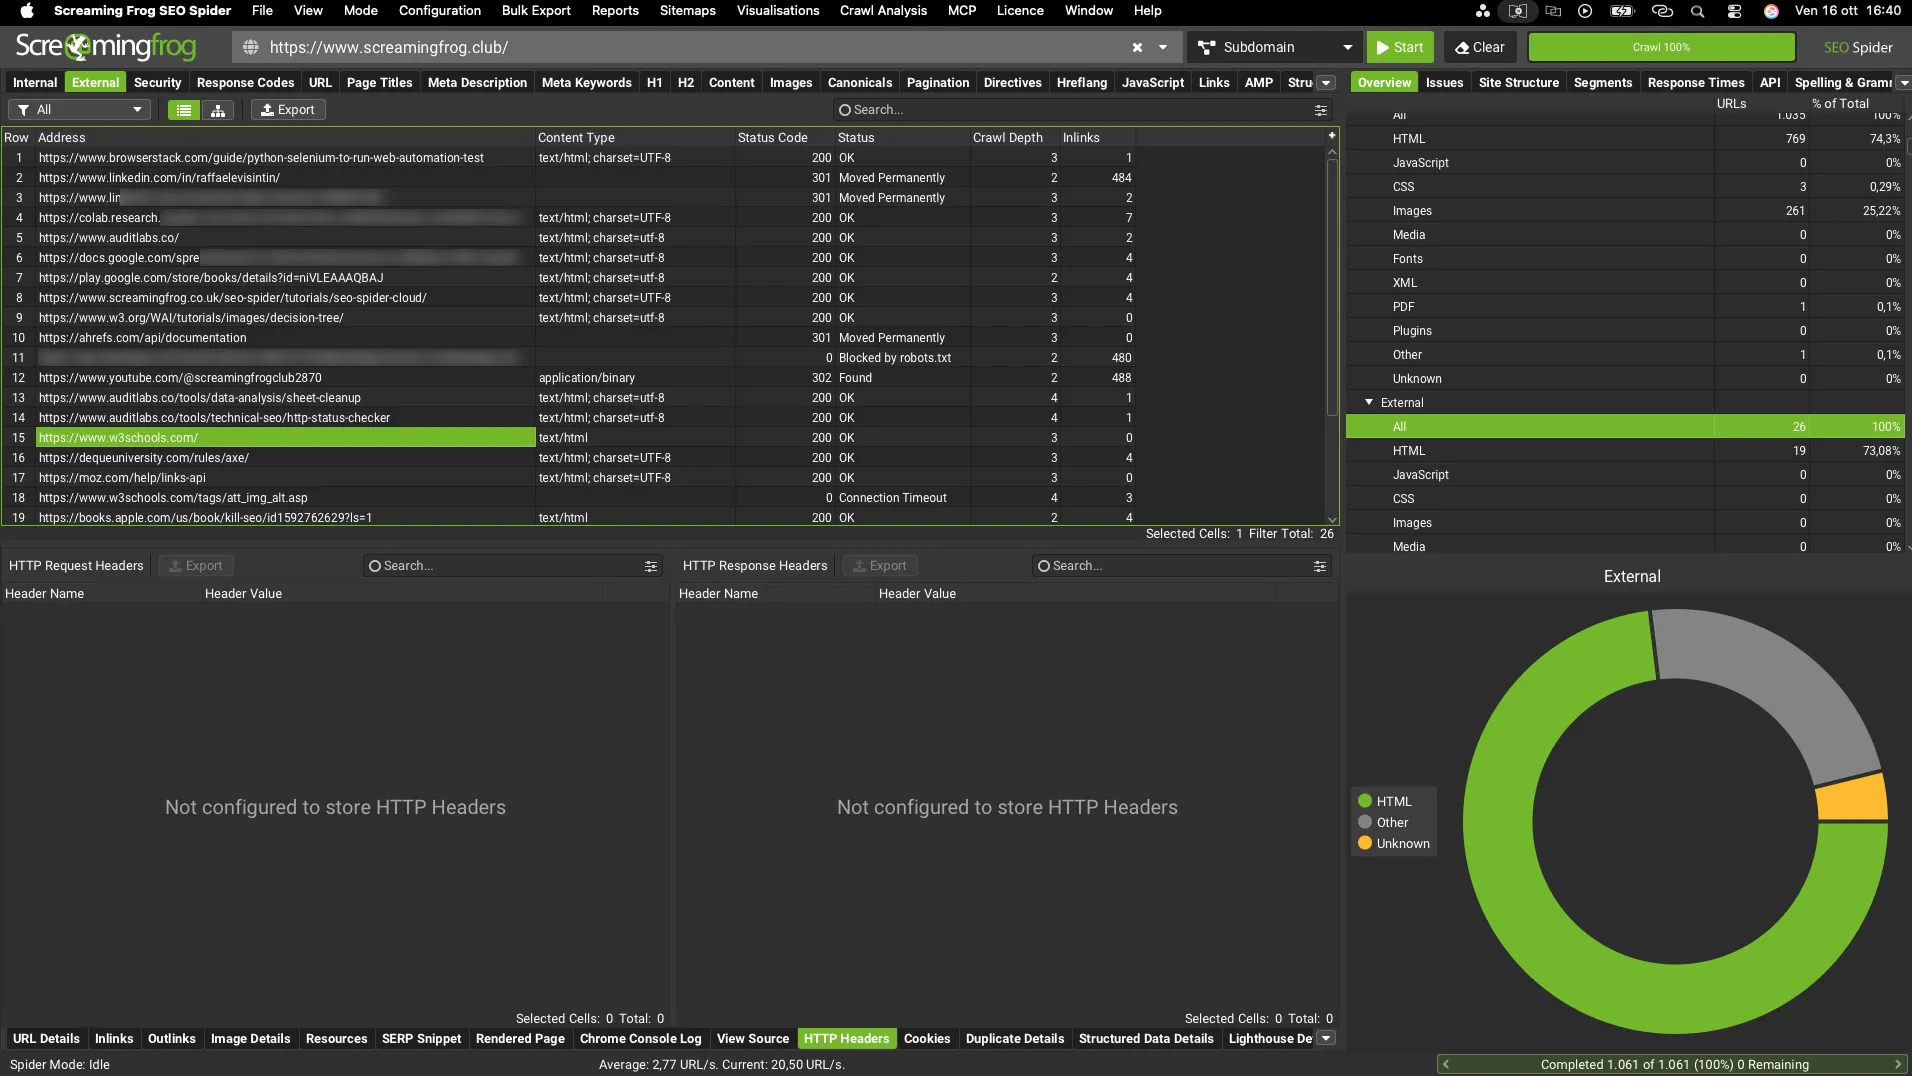
L’onglet « External » regroupe toutes les données sur les URL externes. Sont considérées comme « externes » les URL des sous-domaines différents de celui de la page de départ du crawl.
L’onglet comprend les colonnes suivantes :
- Address : l’URL externe.
- Content Type : le type de contenu trouvé à l’URL.
- Status Code : le code de réponse HTTP (200, 3xx, 4xx, 5xx).
- Status : la réponse de l’en-tête HTTP (« OK » pour une réponse 200, « Internal Server Error » en cas de problème serveur, « Forbidden » pour un statut 403, etc.).
- Crawl Depth : le nombre de clics nécessaires pour atteindre l’URL depuis la page d’accueil ou la page de départ du crawl.
- Inlinks : le nombre de liens trouvés pendant le crawl qui pointent vers l’URL externe.
Sélectionne une URL dans la fenêtre supérieure pour voir le détail des liens (par ex. la source dans l’onglet Inlinks > From) dans la fenêtre inférieure de SEO Spider.
Les filtres disponibles sont les mêmes que ceux de l’onglet Internal.
Onglet Security
L’onglet « Security » affiche les données de sécurité des URL internes d’un crawl et comprend :
- Address : l’URL crawlée.
- Content : le type de contenu de l’URL.
- Status Code : le code de réponse HTTP.
- Status : la réponse de l’en-tête HTTP.
- Indexability : si l’URL est indexable ou non indexable.
- Indexability Status : la raison pour laquelle une URL n’est pas indexable, par exemple canonicalisée vers une autre URL ou en « noindex ».
- Canonical Link Element 1/2 etc. : toutes les occurrences de données canonical trouvées pour l’URL.
- Meta Robots 1/2 etc. : toutes les occurrences de meta robots trouvées sur l’URL.
- X-Robots-Tag 1/2 etc. – Données X-Robots-Tag.
L’onglet sécurité propose plusieurs filtres pour une vue très détaillée des problèmes :
-
HTTP URLs : isole toutes les URL en protocole HTTP, y compris celles qui chargent des ressources non sécurisées. Le HTTPS est essentiel pour la sécurité et pour une navigation sûre. Chrome et d’autres navigateurs affichent des messages comme « Non sécurisé » à côté de l’adresse pour dissuader les utilisateurs.
Pour voir quelles URL ont du contenu mixte, consulte l’onglet « Inlinks » de la fenêtre inférieure de SEO Spider. Tu peux aussi exporter ces résultats depuis 1Bulk Export›2Security›3HTTP URLs Inlinks. -
HTTPS URLs : toutes les URL en protocole sécurisé HTTPS.
-
Mixed Content : toutes les pages HTML en HTTPS qui chargent des ressources comme des images, du JavaScript ou du CSS en HTTP, non considérées comme sûres. Le contenu mixte affaiblit le HTTPS et rend les pages plus vulnérables.
Tu vois les ressources HTTP de chaque URL dans l’onglet « Outlinks » et tu peux les exporter avec leurs pages sources depuis 1Bulk Export›2Security›3Mixed Content. -
Form URL Insecure : les pages HTML avec un formulaire dont l’attribut action pointe vers une URL non sécurisée (HTTP). Toutes les URL de formulaires doivent être chiffrées, donc en HTTPS. Tu vois l’URL du formulaire en cliquant sur l’URL source dans la fenêtre supérieure puis sur l’onglet « URL Details ». Elles s’exportent avec leurs pages depuis 1Bulk Export›2Security›3Form URL Insecure.
-
Form on HTTP URL : les pages en HTTP avec un formulaire, que les navigateurs peuvent bloquer. Les données saisies, y compris identifiants et mots de passe, pourraient être interceptées. Tu vois le formulaire en cliquant sur l’URL dans la fenêtre supérieure puis sur l’onglet « URL Details ».
-
Unsafe Cross-Origin Links : toutes les pages qui pointent vers des sites externes avec target="_blank" (ouverture dans un nouvel onglet) sans utiliser en même temps rel="noopener" (ou rel="noreferrer"). target="_blank" seul expose les pages à des problèmes de sécurité et de performance. Idéalement, rel="noopener" devrait accompagner chaque lien en target="_blank" pour éviter le « reverse tabnabbing ».
POUR ALLER PLUS LOIN :
Reverse tabnabbing : la page ouverte avec target="_blank" peut prendre le contrôle de la page d’origine via « window.opener.location.assign() » et remplacer l’onglet en arrière-plan par un contenu malveillant. Avec rel="noopener", un attaquant ne peut pas accéder à l’objet window via window.opener.
L’attribut « noopener » n’a pas d’effet SEO, mais il préserve la sécurité et les performances en évitant que les processus de la page de destination tournent sur le même thread que la page d’origine. « noreferrer » est plus discutable : il supprime les données de provenance du clic au niveau du navigateur, et le propriétaire du site lié ne sait pas d’où vient la visite. Dans Google Analytics, « noreferrer » transforme la source « referral » en « direct », ce qui fausse les statistiques. Un lien sortant étant généralement voulu, nous ne jugeons pas cet attribut indispensable.
Les liens externes avec target="_blank" se voient dans l’onglet « Outlinks », colonne « Target ». Ils s’exportent avec leurs pages sources depuis 1Bulk Export›2Security›3Unsafe Cross-Origin Links.
- Protocol-Relative Resource Links : toutes les pages qui chargent des ressources comme des images, du JavaScript ou du CSS via des liens relatifs au protocole (par exemple « //screamingfrog.co.uk »).
C’est très courant : les développeurs gagnent du temps en laissant le navigateur choisir le protocole. Mais cette habitude peut exposer certains sites à des compromissions et poser des problèmes de performance.
Ces liens se voient pour chaque URL dans l’onglet « Outlinks », où la colonne « Path Type » indique « Protocol Relative ». Ils s’exportent avec leurs pages sources depuis 1Bulk Export›2Security›3Protocol-Relative Resource Links.
- Missing HSTS Header : toutes les URL sans en-tête de réponse HSTS. La réponse HTTP Strict-Transport-Security (HSTS) indique aux navigateurs que le site ne doit être consulté qu’en HTTPS. Si un site accepte une connexion HTTP avant de rediriger vers HTTPS, les visiteurs communiquent d’abord en HTTP. L’en-tête HSTS demande au navigateur de ne jamais charger en HTTP et de convertir automatiquement toutes les requêtes en HTTPS. SEO Spider suit lui-même les instructions HSTS, mais signale tout lien vers une URL HTTP avec un code 307 et le statut « HSTS Policy ».
- Missing Content-Security-Policy Header : toute URL sans en-tête Content-Security-Policy. Cet en-tête permet au site de contrôler les ressources chargées par une page et aide à se protéger des attaques cross-site scripting (XSS), qui exploitent la confiance du navigateur dans le contenu reçu du serveur. SEO Spider vérifie seulement la présence de l’en-tête, pas la pertinence de ses directives : cela doit se faire à la main.
- Bad Content Type : toute URL dont le type de contenu réel ne correspond pas à celui défini dans l’en-tête. Il signale aussi tout type MIME invalide.
- Missing X-Content-Type-Options Header : il manque l’en-tête qui empêche le navigateur de deviner le type de contenu (MIME sniffing).
- Missing X-Frame-Options Header : il manque l’en-tête qui protège la page du clickjacking, c’est-à-dire d’être chargée dans l’iframe d’un autre site.
- Missing Secure Referrer-Policy Header : il manque une Referrer-Policy qui limite les informations envoyées aux autres sites.
Tutoriel vidéo
Des questions sur ONGLETS EXTERNAL ET SECURITY?
Ces guides naissent de projets réels. Si quelque chose ne colle pas dans ton crawl, ou si tu veux appliquer cette méthode à ton site, écris-moi.
 Auteur.Raffaele Visintin.Search & Strategic Marketing Advisor
