

PESTAÑAS EXTERNAL Y SECURITY.
Las pestañas External y Security de Screaming Frog para analizar los elementos externos al subdominio rastreado y la seguridad.
Índice de la guía 4 secciones
●Brief01.Panorámica de la pestaña External02.Pestaña Security03.VideotutorialQué encuentras en las pestañas External y Security de SEO Spider: columnas y filtros para enlaces externos, HTTPS, contenido mixto, cabeceras de seguridad y Bad Content Type.
Panorámica de la pestaña External
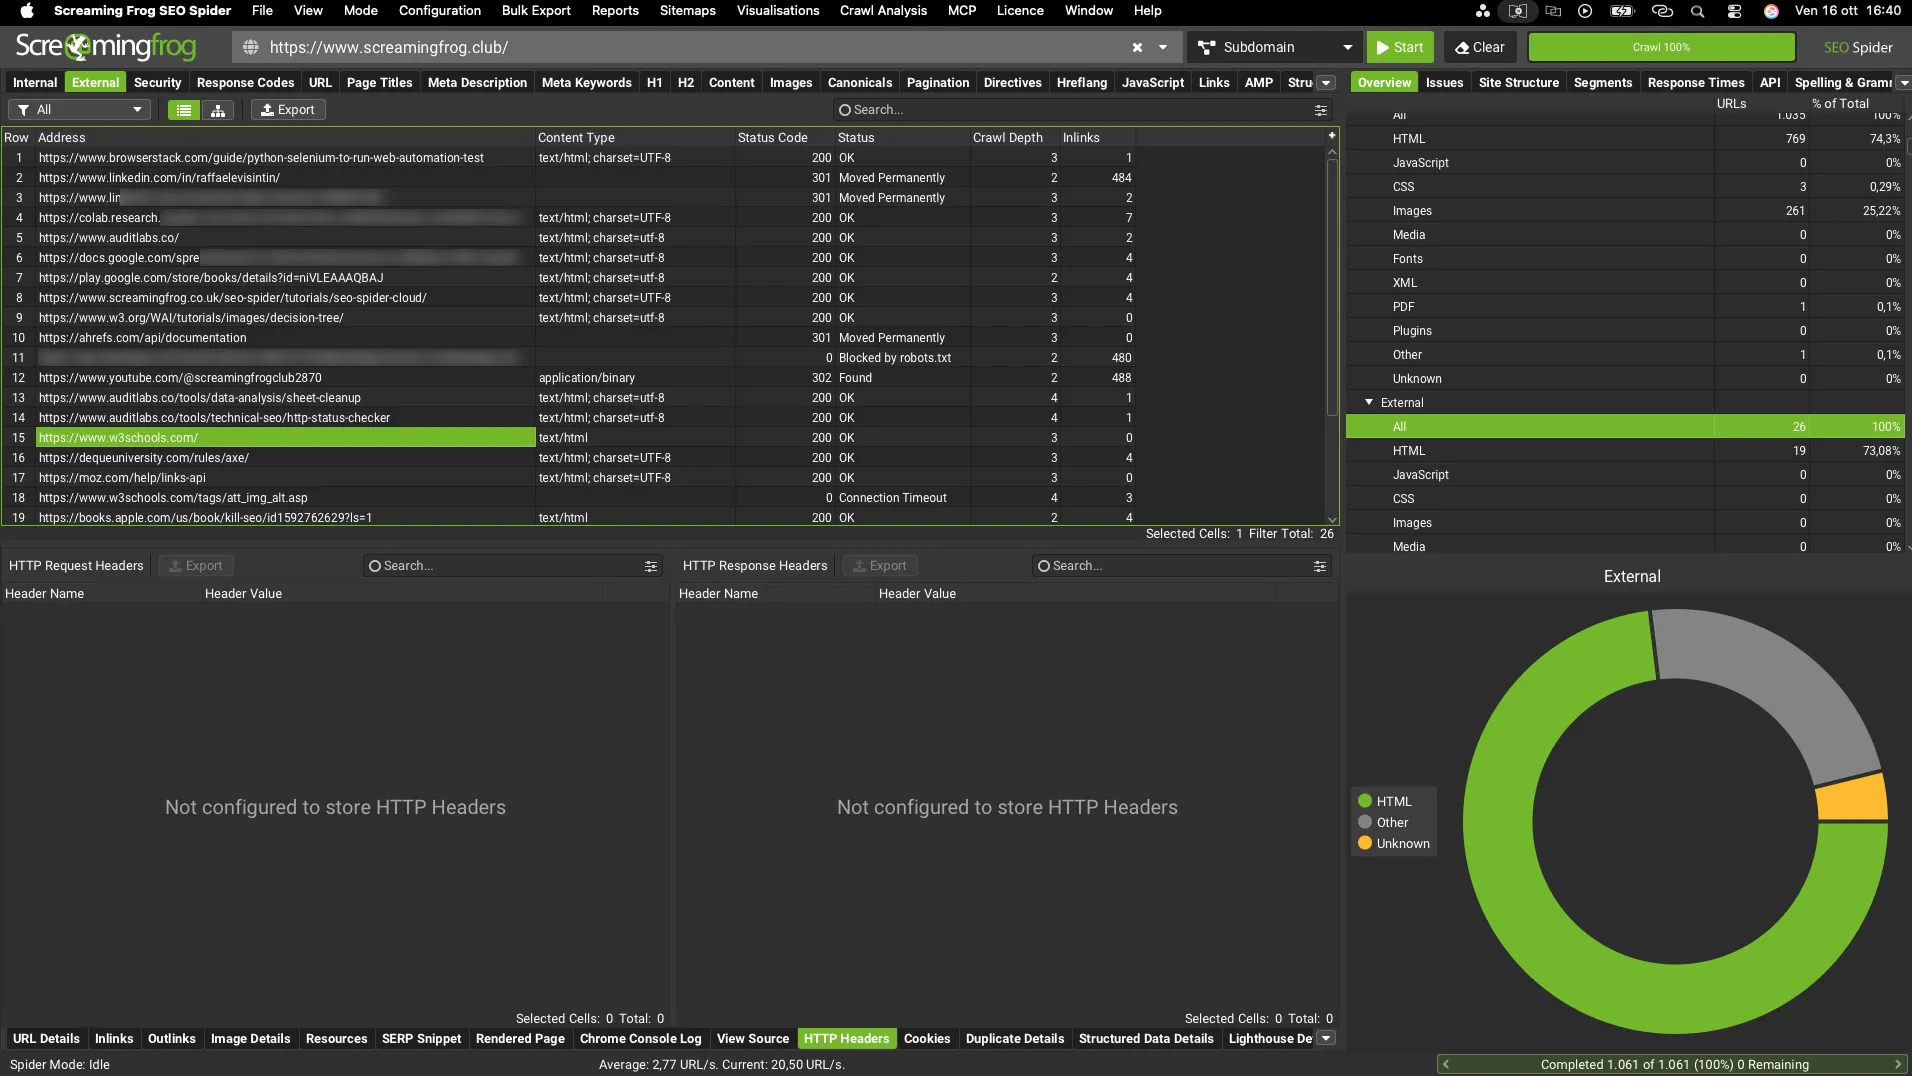
La pestaña «External» incluye todos los datos de las URL externas. Se consideran «externas» las URL de subdominios distintos al de la página inicial del rastreo.
La pestaña incluye las siguientes columnas:
- Address: la URL externa.
- Content Type: el tipo de contenido encontrado en la URL.
- Status Code: el código de respuesta HTTP (200, 3xx, 4xx, 5xx).
- Status: la respuesta de la cabecera HTTP («OK» para respuestas 200, «Internal Server Error» si hay problemas en el servidor, «Forbidden» para un estado 403, etc.).
- Crawl Depth: el número de clics necesarios para llegar a la URL desde la home o la página inicial del rastreo.
- Inlinks: el número de enlaces encontrados durante el rastreo que apuntan a la URL externa.
Si seleccionas una URL en la ventana superior, verás los detalles de los enlaces (p. ej. el origen en la pestaña Inlinks > From) en la ventana inferior de SEO Spider.
Los filtros disponibles son los mismos que los de la pestaña Internal.
Pestaña Security
La pestaña «Security» muestra los datos de seguridad de las URL internas de un rastreo e incluye:
- Address: la URL rastreada.
- Content: el tipo de contenido de la URL.
- Status Code: el código de respuesta HTTP.
- Status: la respuesta de la cabecera HTTP.
- Indexability: si la URL es indexable o no indexable.
- Indexability Status: el motivo por el que una URL no es indexable, por ejemplo canonicalizada hacia otra URL o con «noindex».
- Canonical Link Element 1/2 etc.: todas las apariciones de datos canonical encontradas para la URL.
- Meta Robots 1/2 etc.: todas las apariciones de meta robots encontradas en la URL.
- X-Robots-Tag 1/2 etc. – Datos X-Robots-Tag.
La pestaña de seguridad tiene varios filtros que ofrecen una visión muy detallada de los problemas:
-
HTTP URLs: aísla todas las URL con protocolo HTTP, incluidas las que cargan recursos no seguros. El HTTPS es fundamental para la seguridad y para una navegación segura. Chrome y otros navegadores muestran mensajes como «No seguro» junto a la dirección para disuadir a los usuarios.
Para ver qué URL tienen contenido mixto, consulta la pestaña «Inlinks» de la ventana inferior de SEO Spider. También puedes exportar estos resultados desde 1Bulk Export›2Security›3HTTP URLs Inlinks. -
HTTPS URLs: todas las URL con el protocolo seguro HTTPS.
-
Mixed Content: todas las páginas HTML en HTTPS que cargan recursos como imágenes, JavaScript o CSS por HTTP, que no se consideran seguros. El contenido mixto debilita el HTTPS y hace las páginas más vulnerables.
Puedes ver los recursos HTTP de cada URL en la pestaña «Outlinks» y exportarlos con sus páginas de origen desde 1Bulk Export›2Security›3Mixed Content. -
Form URL Insecure: las páginas HTML con un formulario cuyo atributo action apunta a una URL no segura (HTTP). Todas las URL de los formularios deben estar cifradas, es decir, en HTTPS. Ves la URL del formulario haciendo clic en la URL de origen en la ventana superior y luego en la pestaña «URL Details». Se exportan junto con sus páginas desde 1Bulk Export›2Security›3Form URL Insecure.
-
Form on HTTP URL: las páginas en HTTP con un formulario, que los navegadores podrían bloquear. Los datos introducidos, incluidos usuarios y contraseñas, podrían ser interceptados. Ves el formulario haciendo clic en la URL de la ventana superior y luego en la pestaña «URL Details».
-
Unsafe Cross-Origin Links: todas las páginas que enlazan a sitios externos con target="_blank" (para abrir en una nueva pestaña) sin usar a la vez rel="noopener" (o rel="noreferrer"). Usar solo target="_blank" expone las páginas a problemas de seguridad y rendimiento. Lo ideal es usar rel="noopener" en todos los enlaces con target="_blank" para evitar el «tabnabbing inverso».
PARA SABER MÁS:
Tabnabbing inverso: la página abierta con target="_blank" puede tomar el control de la página de origen usando «window.opener.location.assign()» para sustituir la pestaña en segundo plano por contenido malicioso. Con rel="noopener", el atacante no puede acceder al objeto window mediante window.opener.
El atributo «noopener» no influye en el SEO, pero protege la seguridad y el rendimiento al evitar que los procesos de la página de destino se ejecuten en el mismo hilo que la de origen. «noreferrer» es más discutible: elimina los datos de procedencia del clic en el navegador y el propietario del sitio enlazado no sabe de dónde viene la visita. En Google Analytics, «noreferrer» cambia la fuente de «referral» a «direct», alterando las estadísticas. Como un enlace externo suele ser intencionado, no consideramos imprescindible este atributo.
Los enlaces externos con target="_blank" se ven en la pestaña «Outlinks», en la columna «Target». Se exportan con sus páginas de origen desde 1Bulk Export›2Security›3Unsafe Cross-Origin Links.
- Protocol-Relative Resource Links: todas las páginas que cargan recursos como imágenes, JavaScript y CSS mediante enlaces relativos al protocolo (por ejemplo «//screamingfrog.co.uk»).
Es muy habitual: los desarrolladores ahorran tiempo dejando que el navegador elija el protocolo. Sin embargo, esta costumbre puede exponer algunos sitios a ataques y causar problemas de rendimiento.
Estos enlaces se ven en cada URL en la pestaña «Outlinks», donde la columna «Path Type» indica «Protocol Relative». Se exportan con sus páginas de origen desde 1Bulk Export›2Security›3Protocol-Relative Resource Links.
- Missing HSTS Header: todas las URL sin la cabecera de respuesta HSTS. La respuesta HTTP Strict-Transport-Security (HSTS) indica a los navegadores que solo se debe acceder por HTTPS. Si un sitio acepta una conexión HTTP antes de redirigir a HTTPS, los visitantes se comunican primero por HTTP. La cabecera HSTS indica al navegador que nunca cargue por HTTP y convierta automáticamente todas las peticiones a HTTPS. SEO Spider sigue las instrucciones HSTS, pero señala cualquier enlace a una URL HTTP con un código 307 y el estado «HSTS Policy».
- Missing Content-Security-Policy Header: cualquier URL sin la cabecera Content-Security-Policy. Esta cabecera permite al sitio controlar qué recursos se cargan en una página y ayuda a protegerse de los ataques cross-site scripting (XSS), que aprovechan la confianza del navegador en el contenido recibido del servidor. SEO Spider solo comprueba que la cabecera exista, no si sus directivas están bien configuradas: eso hay que revisarlo a mano.
- Bad Content Type: cualquier URL cuyo tipo de contenido real no coincide con el indicado en la cabecera. También señala los tipos MIME no válidos.
- Missing X-Content-Type-Options Header: falta la cabecera que impide al navegador adivinar el tipo de contenido (MIME sniffing).
- Missing X-Frame-Options Header: falta la cabecera que protege la página del clickjacking, es decir, de ser cargada en un iframe de otro sitio.
- Missing Secure Referrer-Policy Header: falta una Referrer-Policy que limite la información enviada a otros sitios.
Videotutorial
¿Dudas sobre PESTAÑAS EXTERNAL Y SECURITY?
Estas guías nacen de proyectos reales. Si algo no cuadra en tu rastreo, o quieres aplicar este proceso a tu sitio, escríbeme.
 Autor.Raffaele Visintin.Search & Strategic Marketing Advisor
