

Qu’est-ce que le HSTS ?.
La sécurité d’un site avec le HSTS (Strict Transport Security), qui oblige le navigateur à utiliser des connexions sécurisées.
Sommaire du guide 5 sections
●Brief01.HSTS (Strict Transport Security)02.HSTS et préchargement03.Avantages du HSTS04.Vérifier le HSTSCe qu’est le HSTS (HTTP Strict Transport Security), comment fonctionnent l’en-tête et le preload, et pourquoi il protège les utilisateurs. Vois comment vérifier sa présence avec l’onglet Security de SEO Spider.
HSTS (Strict Transport Security)
Le HSTS (HTTP Strict Transport Security) est une instruction de sécurité qui permet aux sites d’indiquer aux navigateurs de communiquer exclusivement en HTTPS, garantissant ainsi une connexion chiffrée et sécurisée. Il aide à protéger les utilisateurs contre l’interception de données sensibles et les cyberattaques, en empêchant le « cookie hijacking » et les attaques de l’homme du milieu (MitM).
Strict-Transport-Security: max-age=31536000; includeSubDomains; max-age : cette valeur est obligatoire et indique le nombre de secondes pendant lesquelles le serveur doit être contacté uniquement en HTTPS.
includeSubDomains : ce champ est facultatif. S’il est défini, la politique HSTS s’applique aussi aux éventuels sous-domaines.
Avec cet en-tête, toute connexion au site (sous-domaines compris) doit se faire exclusivement en HTTPS, dans notre cas pendant « 31536000 secondes ».
Les connexions HTTP ne sont plus admises : si le navigateur doit charger une ressource en HTTP, il tente automatiquement la requête en HTTPS.
Si le HTTPS n’est pas disponible, la connexion est interrompue.
HSTS et préchargement
La valeur max-age du HSTS (voir le code ci-dessus) est mise à jour chaque fois que le navigateur lit l’en-tête, et sa valeur maximale est de deux ans : en pratique, la protection reste active tant qu’il ne s’écoule pas plus de deux ans entre deux visites.
Pour renforcer la protection du site, tu peux utiliser le « préchargement HSTS ». Chromium tient une base de données des sites qui utilisent le HSTS, et cette liste est distribuée avec les navigateurs. Le navigateur consulte d’abord cette liste préchargée et n’autorise aucune connexion HTTP, pas même lors de la toute première requête.
Strict-Transport-Security: max-age=31536000; includeSubDomains; preloadLe preload HSTS est utilisé par Firefox, Opera, Safari et Edge. Pour y inclure ton site, utilise ce lien : https://hstspreload.org/.
Pour figurer dans cette liste, il faut respecter ces conditions :
- Un certificat SSL/TLS valide.
- Rediriger tout le trafic vers HTTPS.
- Servir le HSTS sur le domaine de base (ex. « screamingfrog.club »).
- Servir tous les sous-domaines éventuels en HTTPS.
- L’expiration ne doit pas être inférieure à 1 an (31536000 secondes).
- La directive « includeSubDomains » doit être indiquée.
- Le jeton « preload » doit être indiqué.
Avantages du HSTS
Comme la réécriture de HTTP vers HTTPS se fait dans le client, il y a plusieurs avantages clés par rapport à une simple redirection HTTP → HTTPS sur tout le site.
- Moins de communications via des protocoles non sécurisés.
- De meilleures performances, car on évite un aller-retour à chaque lien HTTP rencontré.
- Moins de charge sur le serveur web. Une redirection HTTP → HTTPS sur tout le site reste toutefois nécessaire, car l’en-tête Strict-Transport-Security est ignoré s’il n’est pas envoyé en HTTPS. Si la première visite sur ton site ne se fait pas en HTTPS, il faut donc cette redirection initiale vers HTTPS pour fournir l’en-tête, sauf si, comme vu plus haut, le site figure dans la liste de préchargement.
Vérifier le HSTS
Une fois la directive HSTS ajoutée, il est essentiel de vérifier sa présence.
Une première méthode utilisée par les développeurs consiste à ouvrir « Google Chrome DevTools » et à vérifier l’en-tête dans l’onglet « Network », mais il faudrait répéter l’opération pour chaque page afin de s’assurer qu’il n’y a pas d’incohérences et que la directive répond correctement partout.
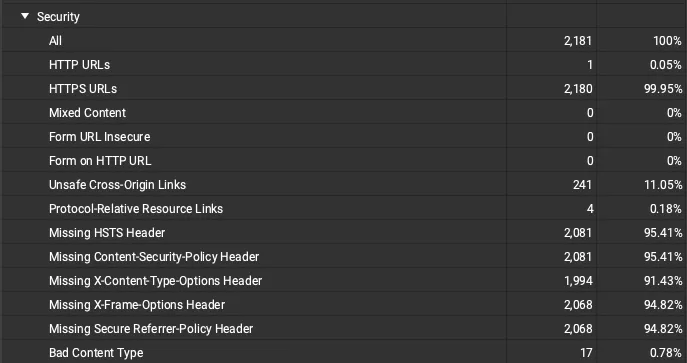
La seconde passe par Screaming Frog, qui permet de vérifier la présence du HSTS en quelques secondes, sans effort. Les résultats du crawl se trouvent dans l’onglet 1Security de SEO Spider, avec le filtre Missing HSTS Header.
Des questions sur Qu’est-ce que le HSTS ?
Ces guides naissent de projets réels. Si quelque chose ne colle pas dans ton crawl, ou si tu veux appliquer cette méthode à ton site, écris-moi.
 Auteur.Raffaele Visintin.Search & Strategic Marketing Advisor
