

¿Qué es el HSTS?.
La seguridad de un sitio web con el HSTS (Strict Transport Security), que obliga al navegador a usar conexiones seguras.
Índice de la guía 5 secciones
●Brief01.HSTS (Strict Transport Security)02.HSTS y precarga03.Ventajas del HSTS04.Comprobar el HSTSQué es el HSTS (HTTP Strict Transport Security), cómo funcionan la cabecera y el preload, y por qué protege a los usuarios. Mira cómo comprobar su presencia con la pestaña Security de SEO Spider.
HSTS (Strict Transport Security)
El HSTS (HTTP Strict Transport Security) es una instrucción de seguridad que permite a los sitios web indicar a los navegadores que se comuniquen exclusivamente por HTTPS, garantizando una conexión cifrada y segura. Ayuda a proteger a los usuarios frente a la interceptación de datos sensibles y los ciberataques, evitando el «cookie hijacking» y los ataques de intermediario (MitM).
Strict-Transport-Security: max-age=31536000; includeSubDomains; max-age: este valor es obligatorio e indica el número de segundos durante los que el servidor solo debe contactarse por HTTPS.
includeSubDomains: este campo es opcional. Si se define, indica que la política HSTS se aplica también a los subdominios.
Con esta cabecera, cada conexión al sitio (subdominios incluidos) debe hacerse exclusivamente por HTTPS, en nuestro caso durante «31536000 segundos».
Las conexiones HTTP dejan de estar permitidas: si el navegador recibe una petición para cargar un recurso por HTTP, intentará automáticamente hacerla por HTTPS.
Si el HTTPS no está disponible, la conexión se interrumpe.
HSTS y precarga
El valor max-age del HSTS (ver el código anterior) se actualiza cada vez que el navegador lee la cabecera y su valor máximo es de dos años: en la práctica, la protección se mantiene mientras no pasen más de dos años entre visitas.
Para aumentar la protección del sitio puedes usar la «precarga HSTS». Chromium mantiene una base de datos con la lista de sitios que usan HSTS, y esa lista se distribuye con los navegadores. El navegador consulta primero esta lista precargada y no permite conexiones HTTP, ni siquiera en la primera petición.
Strict-Transport-Security: max-age=31536000; includeSubDomains; preloadEl preload HSTS lo usan Firefox, Opera, Safari y Edge. Para incluir tu sitio puedes usar este enlace: https://hstspreload.org/.
Para entrar en esta lista hay que cumplir estos requisitos:
- Un certificado SSL/TLS válido.
- Redirigir todo el tráfico a HTTPS.
- Servir el HSTS en el dominio base (p. ej. «screamingfrog.club»).
- Servir todos los subdominios, si los hay, por HTTPS.
- La caducidad no puede ser inferior a 1 año (31536000 segundos).
- Debe indicarse la directiva «includeSubDomains».
- Debe indicarse el token «preload».
Ventajas del HSTS
Como la reescritura de HTTP a HTTPS se produce dentro del cliente, hay varias ventajas clave frente a una simple redirección HTTP → HTTPS en todo el sitio.
- Menos comunicación mediante protocolos no seguros.
- Mejor rendimiento, porque se evita un viaje de ida y vuelta cada vez que se encuentra un enlace HTTP.
- Menos carga en el servidor web. Aun así, sigue siendo necesaria una redirección HTTP → HTTPS en todo el sitio, porque la cabecera Strict-Transport-Security se ignora si no se envía por HTTPS. Si la primera visita a tu sitio no es por HTTPS, hace falta esa redirección inicial para entregar la cabecera, salvo que, como hemos visto, el sitio esté en la lista de precarga.
Comprobar el HSTS
Una vez añadida la directiva HSTS, es fundamental comprobar que está presente.
Un primer método que usan los desarrolladores es abrir «Google Chrome DevTools» y buscar la cabecera en la pestaña «Network», pero habría que repetirlo en cada página para asegurarse de que no hay incoherencias y de que la directiva responde bien en todas.
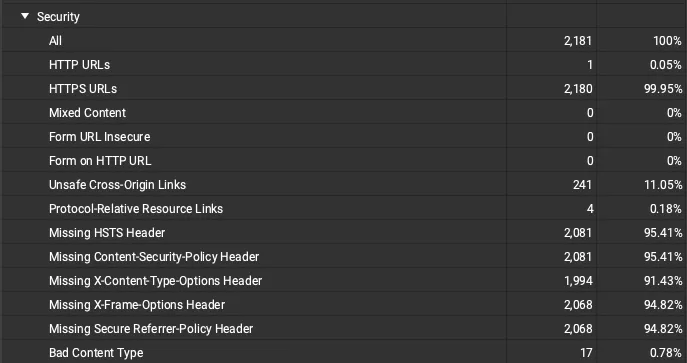
El segundo es Screaming Frog, que permite comprobar la presencia del HSTS en pocos segundos y sin esfuerzo. Los resultados del rastreo están en la pestaña 1Security de SEO Spider, con el filtro Missing HSTS Header.
¿Dudas sobre Qué es el HSTS?
Estas guías nacen de proyectos reales. Si algo no cuadra en tu rastreo, o quieres aplicar este proceso a tu sitio, escríbeme.
 Autor.Raffaele Visintin.Search & Strategic Marketing Advisor
